パスワード管理
チームのパスワードを、暗号化した保管庫で共有する
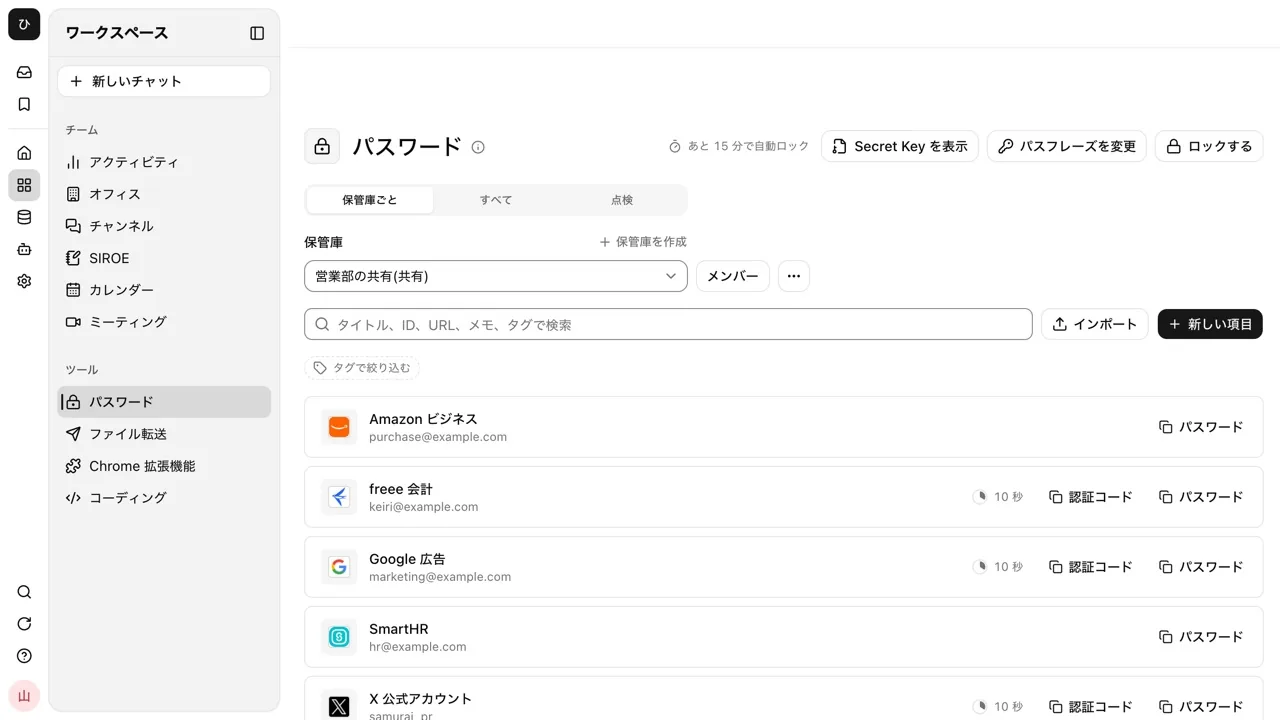
共有アカウントのパスワードを、表計算のファイルやチャットで回していませんか。パスワード管理は、保管庫ごとに共有する人と権限を決めて使う機能です。中身はブラウザの中で暗号化してから保存します。
- どこに何があるか
パスワードの共有で、こんなことに困っていませんか#
表やチャットで回している
共有アカウントのパスワードが、表計算のファイルやチャットの履歴にそのまま残っています。誰が見たかも分かりません。
認証コードが 1 人のスマホにある
認証アプリを入れた人が休むと、チームの誰もそのサービスにサインインできなくなります。
漏えいに気づけない
過去に漏えいしたパスワードや短いパスワードが使われ続けていても、確認する手段がありません。
保管庫ごとに、共有する人と権限を決める#
保管庫は「共有」か「自分用」で作ります。共有の保管庫には人を加え、「管理者」「編集者」「閲覧者」から権限を選びます。項目のタイトルや URL まで含めて、中身はブラウザで暗号化されます。保存中は、サーバーも運営も AI も読めません。
- 項目は「ログイン」「メモ」「カード」の 3 種類。欄は自由に追加でき、秘密にした欄は伏せて表示する。タグを付けて一覧を絞り込める
- 認証コードのキーを保存すると、2 段階認証のコードを保管庫から表示・コピーできる
- 開くにはパスフレーズと、ブラウザに保存した Secret Key の両方が必要。サーバーのデータだけでは、パスフレーズを試すこともできない
- パスキーを登録すると、指紋や顔認証で保管庫を開ける
- グループを選んで、その時点のメンバーをまとめて保管庫に加えられる
1Password や Bitwarden から移し、変更は履歴に残す#
1Password・Bitwarden のエクスポートや、Chrome などのブラウザの CSV を読み込めます。ファイルはブラウザの中で読み、項目の種類・カード・任意の欄もそのまま移ります。1Password のタグと Bitwarden のフォルダは、タグとして移ります。
- 保存のたびに前のバージョンが残る。項目ごとに直近 20 バージョンまで、誰がどの欄を変えたかを見て戻せる
- 削除した項目は、30 日の間ゴミ箱から戻せる
- エクスポートは保管庫の管理者だけができ、監査ログに残る
漏えいしたパスワードや弱いパスワードを洗い出す#
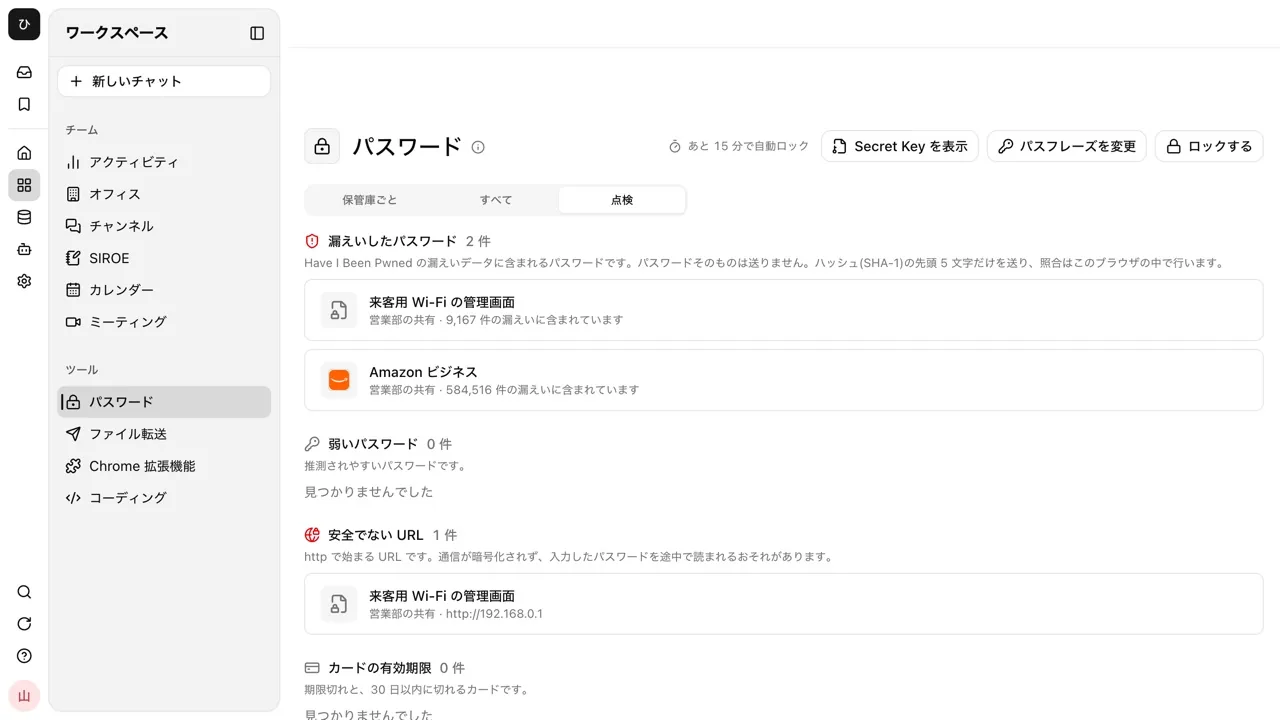
「点検」のタブを開くと、開ける保管庫のすべての項目を 4 つの観点で確認します。漏えいの照合では、パスワードのハッシュの先頭 5 文字だけを送り、残りはブラウザの中で照らし合わせます。パスワードそのものは外に出ません。
- 観点は「漏えいしたパスワード」「弱いパスワード」「安全でない URL」「カードの有効期限」の 4 つ
- 見つかった項目を開いて修正すると、結果がその場で更新される
ログイン画面にも AI のブラウザ操作にも、保管庫から ID やコードを入れる#
AI がブラウザを操作していて 2 段階認証のコードを求められると、会話にカードが出ます。カードを押すと、自分のブラウザのタブがサイトに合う項目からコードを計算し、そのコードだけをページに入れます。
- AI はコードもキーも見ない。人がカードを押したときだけ動くので、無人の自動実行では使えない
- クラウドのブラウザでも、手元の PC のブラウザ(samuraiapp tunnel・Chrome 拡張)でも使える
- パスワード用の Chrome 拡張で、自分が開いたログイン画面に ID・パスワード・認証コードを入れられる。Gmail や Outlook に届いたコードも入れられる
全社導入を、判断できる状態にする#
会社にはもともと分断があります。AI ツールを導入すると、そこに「使える人と、使えない人」という分断が 1 つ増えます。全社に導入するために必要なものを、機能ではなく前提にしました。設定はすべて自社のテナントの中だけに適用され、エージェントはその利用者の権限の範囲でしか動きません。
- 承認ゲート
- 機微な操作は、実行の前に人が承認します。承認されないままの操作は、拒否として扱います。
- 監査ログ
- 業務の操作を残す、追記専用の記録です。改ざんがあれば検知できます。
- ロールと権限
- オーナー / 管理者 / マネージャー / メンバー。オーナーと管理者は同じ権限なので、操作の権限は 3 段階です。エージェントは、その利用者の権限の範囲でしか動きません。
- 2 要素認証・接続元 IP 制限・SSO
- SSO は OIDC / SAML に対応し、Entra ID・Okta・Google Workspace と連携できます。接続元の IP アドレスは、許可したものだけに制限できます。
- テナント分離
- 利用企業ごとに独立したデータベースを持ちます。他社のデータと混ざりません。
- プロンプトインジェクション走査
- 外部から取り込んだテキストは、走査を通過したものだけをモデルに渡します。
- コンプライアンス巡回
- 会話を後から巡回して検知します。送信をその場で止める機能ではありません。
- 利用量台帳
- 誰がいつ何をどれだけ使ったかが残ります。テナント / 利用者 / 請求先の 3 つの単位で確認できます。
- 承認依頼を社外の決裁者へメールで
- 全員一致の決裁
- 監査ログの改ざん検知
- 自社の基準を自由文で追加
- 巡回中は画面に常時明示
- グループ
- 認証情報の秘匿
- 学習不使用の設定
- 利用上限は 3 段階
- 活動ダッシュボード
- 座席では課金されない
- パスワード保管庫
- 漏えいしたパスワードの点検
よくある質問#
保管庫のパスワードを AI に使わせられますか?
使わせられません。保管庫は人が読んで共有するためのもので、AI からも MCP や CLI からも開けません。AI にサインインさせたいサイトは「ブラウザ認証」に別に登録します。こちらは AI が値を見ずに使います。
パスフレーズや Secret Key を忘れたらどうなりますか?
最初に保存する緊急キットの復旧コードがあれば、新しいパスフレーズを設定し直せて、Secret Key も戻ります。復旧コードも無いときは、自分用の保管庫を削除して作り直します。運営も管理者も、パスフレーズを戻したり自分用の保管庫を開いたりはできません。共有の保管庫は、その保管庫の管理者が鍵を渡し直せば、また開けます。
メンバーが退職したら、パスワードはどうなりますか?
保管庫のメンバーから外すと、その人はその保管庫を開けなくなります。ただし、それまでに見た値は手元に残っているおそれがあるので、該当するサービスのパスワードを変えてください。
保管できる件数に上限はありますか?
1 つの保管庫に 2,000 件まで、テナント全体で 256MB までです。ゴミ箱の項目も件数に含みます。
日々の仕事が集まり、つながり、会社の力になる。